Έναν από τους πλέον επικίνδυνους και οργανωμένους μηχανισμούς κυβερνοεπιθέσεων παγκοσμίως έχει στήσει η Βόρεια Κορέα, επιστρατεύοντας χιλιάδες εξειδικευμένους επιστήμονες για επιχειρήσεις κατασκοπείας, υποκλοπής ευαίσθητων δεδομένων και ψηφιακών ληστειών.
Παρά το γεγονός ότι η χώρα παραμένει απομονωμένη από το διεθνές χρηματοπιστωτικό σύστημα εξαιτίας των αυστηρών κυρώσεων, το καθεστώς του Κιμ Γιονγκ Ουν αποσπά τεράστια ποσά από τράπεζες και ανταλλακτήρια κρυπτονομισμάτων. Σύμφωνα με εκτιμήσεις των νοτιοκορεατικών υπηρεσιών πληροφοριών, ο βορειοκορεατικός ψηφιακός στρατός αριθμεί πλέον περίπου 8.400 άτομα, συμπεριλαμβανομένου του προσωπικού υποστήριξης.
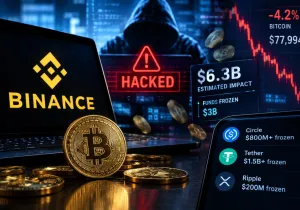
Η τρομακτική εμβέλεια αυτού του δικτύου αποτυπώθηκε στη θεαματική κυβερνοεπίθεση της 29ης Οκτωβρίου 2026 κατά της Binance, από την οποία αφαιρέθηκαν ψηφιακά στοιχεία αξίας 6,3 δισ. δολαρίων. Οι αμερικανικές αρχές αποδίδουν το χτύπημα στην ομάδα TraderTraitor, η οποία ελέγχεται απευθείας από την Πιονγκγιάνγκ, ενώ οι τεχνικές συνθήκες της παραβίασης παραμένουν υπό εξέταση.
Επιλογή ταλέντων ήδη από τα σχολικά έδρανα
Η στρατολόγηση για τη στελέχωση αυτού του μηχανισμού ξεκινά από πολύ μικρή ηλικία. Μαθητές που εμφανίζουν ιδιαίτερη έφεση στα μαθηματικά, τη φυσική και την επίλυση σύνθετων προβλημάτων ξεχωρίζουν από τα σχολεία και εντάσσονται σε ειδικά εντατικά προγράμματα πληροφορικής.
Οι ικανότεροι συνεχίζουν τις σπουδές τους σε εξειδικευμένα τεχνολογικά ιδρύματα, από όπου αντλεί προσωπικό η Γενική Διεύθυνση Αναγνώρισης, δηλαδή η στρατιωτική υπηρεσία πληροφοριών της χώρας.
Η αντίθεση με την καθημερινότητα της υπόλοιπης κοινωνίας είναι χαώδης. Ενώ ο γενικός πληθυσμός στερείται πρόσβασης στο Διαδίκτυο, οι συγκεκριμένοι ειδικοί απολαμβάνουν τεχνολογικούς πόρους, προηγμένη εκπαίδευση και πλήρη πρόσβαση στα διεθνή δίκτυα.
Μάλιστα, στοιχεία των Financial Times αναφέρουν ότι η Βόρεια Κορέα έχει αξιοποιήσει εκπαιδευτικές συνεργασίες στην Κίνα και τη Ρωσία για την κατάρτιση των στελεχών της. Η ανάπτυξη του δικτύου είναι ραγδαία: από 6.800 άτομα το 2022, το προσωπικό των κυβερνοεπιχειρήσεων εκτινάχθηκε στα 8.400 το 2024.
Το χτύπημα των 20 λεπτών στη Binance
Η πρόσφατη επίθεση στη Binance ανέδειξε την ταχύτητα και την ακρίβεια των βορειοκορεατικών επιθέσεων. Σύμφωνα με την εταιρεία ανάλυσης blockchain TRM Labs, στις 29 Οκτωβρίου μεταφέρθηκαν από ψηφιακά πορτοφόλια της Binance κεφάλαια ύψους 6,36 δισ. δολαρίων, διοχετευμένα σε δέκα διαφορετικά δίκτυα blockchain, όπως Bitcoin, Ethereum, Tron και Solana.
Η κύρια φάση της μεταφοράς ολοκληρώθηκε σε μόλις 20 λεπτά. Ωστόσο, οι δράστες προετοίμαζαν την επιχείρηση τουλάχιστον 36 ώρες νωρίτερα, εκτελώντας δοκιμαστικές συναλλαγές για να επιβεβαιώσουν τη λειτουργία του μηχανισμού.
Η Binance ανέφερε αρχικά ότι η εισβολή ενδέχεται να ξεκίνησε από την παραβίαση φορητού υπολογιστή μηχανικού της, ενώ στη συνέχεια εντοπίστηκαν και άλλα σημεία προσβολής.
Το περιστατικό προκάλεσε προσωρινό πάγωμα των αναλήψεων. Εντούτοις, έως την 1η Νοεμβρίου 2026, η Binance ανακοίνωσε ότι αναπλήρωσε περίπου το 95% των απωλειών των πελατών της αξιοποιώντας δικά της αποθεματικά. Παρόλα αυτά, η κάλυψη των χρηστών δεν σημαίνει ανάκτηση των κλεμμένων κεφαλαίων, η οποία παραμένει μια εξαιρετικά δύσκολη διαδικασία.
Η παγίδα της TraderTraitor με τις ψεύτικες συνεντεύξεις
Η ομάδα TraderTraitor θεωρείται από τις πλέον επικίνδυνες μονάδες κυβερνοεγκλήματος της Πιονγκγιάνγκ. Η τακτική της δεν βασίζεται μόνο σε τεχνικές αδυναμίες, αλλά κυρίως στην εξαπάτηση εργαζομένων (social engineering).
Τα μέλη της υποδύονται στελέχη προσλήψεων ή εκπροσώπους μεγάλων εταιρειών, προσεγγίζοντας εργαζομένους στον τεχνολογικό και χρηματοπιστωτικό τομέα. Δημιουργούν εικονικές αγγελίες εργασίας και διοργανώνουν διαδικτυακές συνεντεύξεις.
Στη συνέχεια, πείθουν τους υποψηφίους να ανοίξουν αρχεία ή να εγκαταστήσουν εφαρμογές που περιέχουν κακόβουλο λογισμικό, αποκτώντας έτσι πρόσβαση στα εταιρικά δίκτυα.
Με την ίδια ακριβώς μέθοδο, η ομάδα είχε χτυπήσει και το ανταλλακτήριο Bybit τον Φεβρουάριο του 2025, αποσπώντας κρυπτονομίσματα αξίας 1,5 δισ. δολαρίων. Οι δράστες αφιερώνουν σημαντικό χρόνο στην κατανόηση των εσωτερικών διαδικασιών έγκρισης συναλλαγών των θυμάτων τους.
Από τη Sony Pictures και το Μπανγκλαντές στις ληστείες κρυπτονομισμάτων
Η δράση των βορειοκορεατών χάκερ μετρά πάνω από μία δεκαετία. Το 2014, η μαζική διαρροή εσωτερικών δεδομένων της Sony Pictures λειτούργησε ως εκδίκηση για την ταινία «The Interview» που σατίριζε τον Κιμ Γιονγκ Ουν. Δύο χρόνια αργότερα, το 2016, ακολούθησε η επίθεση στην Κεντρική Τράπεζα του Μπανγκλαντές,από όπου εκλάπησαν 81 εκατ. δολάρια από την Ομοσπονδιακή Τράπεζα της Νέας Υόρκης, ενώ ο αρχικός στόχος άγγιζε το 1 δισ. δολάρια.
Η μετάβαση στα κρυπτονομίσματα εκτόξευσε τα κέρδη τους λόγω της ταχύτητας και της ανωνυμίας των ψηφιακών δικτύων. Σύμφωνα με τη Chainalysis, μόνο το 2025 οι ομάδες της Βόρειας Κορέας έκλεψαν 2,02 δισ. δολάρια (αύξηση 51% σε σχέση με το 2024), ανεβάζοντας το συνολικό ποσό των κλοπών στα 6,75 δισ. δολάρια μέχρι τα τέλη του 2025.
Μαζί με το πρόσφατο χτύπημα στη Binance, η συνολική λεία προσδιορίζεται σε πάνω από 13 δισ. δολάρια.
Δυτικές υπηρεσίες πληροφοριών και ερευνητές του ΟΗΕ επισημαίνουν ότι τα κεφάλαια αυτά διοχετεύονται απευθείας στη χρηματοδότηση των πυρηνικών και βαλλιστικών προγραμμάτων της Πιονγκγιάνγκ, μετατρέποντας τις ψηφιακές κλοπές σε ζήτημα διεθνούς ασφάλειας.
Ψεύτικοι προγραμματιστές και η απειλή της Τεχνητής Νοημοσύνης
Παράλληλα με τις μεγάλες επιθέσεις, το καθεστώς εφαρμόζει και ένα ευρύτερο σχέδιο οικονομικής ενίσχυσης. Βορειοκορεάτες ειδικοί χρησιμοποιούν πλαστές ταυτότητες και κατασκευασμένα προφίλ για να προσλαμβάνονται σε εξ αποστάσεως εργασίες σε δυτικές εταιρείες, προσποιούμενοι ότι ζουν στις ΗΠΑ ή την Ευρώπη.
Οι αμοιβές τους μεταφέρονται στο καθεστώς, ενώ παράλληλα αποκτούν πρόσβαση σε ευαίσθητα εταιρικά συστήματα. Η εξέλιξη της τεχνητής νοημοσύνης αναμένεται να ενισχύσει αυτές τις τακτικές, καθιστώντας ακόμα πιο πειστικές τις πλαστές ψηφιακές ταυτότητες.
Στη συνέχεια, οι εγκληματικές ομάδες ξεπλένουν τα κλεμμένα ποσά μετατρέποντάς τα διαδοχικά σε διαφορετικά κρυπτονομίσματα μέσω πολλαπλών δικτύων. Παρότι οι συναλλαγές καταγράφονται στο blockchain, ο εντοπισμός τους δεν οδηγεί αυτόματα και στην ανάκτησή τους.
Ο μηχανισμός κυβερνοεπιχειρήσεων της Βόρειας Κορέας αποδεικνύει πώς μια χώρα με περιορισμένη οικονομία μπορεί να αναπτύξει φθηνά ένα φονικό ψηφιακό όπλο παγκόσμιας εμβέλειας, παρακάμπτοντας τις διεθνείς κυρώσεις και απειλώντας ευθέως την παγκόσμια κυβερνοασφάλεια.